🔐 Phishing : comment reconnaître les arnaques par mail et protéger ton site (et ton business)
Que tu sois entrepreneuse, artisan, commerçante, indépendante… ou simplement utilisatrice d’Internet, tu vas forcément être confrontée un jour à une tentative de phishing, aussi appelée hameçonnage.
Et le problème, c’est que les arnaques par mail deviennent de plus en plus crédibles…
Faux hébergeur, fausse banque, faux fournisseur, fausse plateforme de paiement, faux service de livraison…
Parfois, le logo est parfait, le message semble professionnel et le lien ressemble presque à celui du véritable site !
Et oui : même lorsqu’on pense être vigilante, on peut avoir un moment d’inattention.
Je le sais particulièrement bien puisque j’ai moi-même failli tomber dans le piège avec un mail qui semblait provenir de mon hébergeur à mes tout début…
Alors aujourd’hui, je te partage les réflexes que j’utilise pour repérer une tentative de phishing avant de cliquer.
🧠 C’est quoi le phishing ?
Le phishing, ou hameçonnage, est une technique utilisée par des cybercriminels pour se faire passer pour une personne, une entreprise ou un service de confiance.
Le but ?
Te pousser à effectuer une action :
cliquer sur un lien ;
ouvrir une pièce jointe ;
communiquer un mot de passe ;
renseigner tes coordonnées bancaires ;
confirmer tes informations personnelles ;
ou parfois simplement répondre au message.
Le lien peut t’amener vers une fausse page de connexion qui ressemble parfaitement à celle d’un service que tu utilises !
Tu renseignes ton identifiant et ton mot de passe…
Et tu viens en réalité de les transmettre à l’arnaqueur.
Pour une entrepreneuse, les conséquences peuvent être particulièrement importantes.
Imagine que quelqu’un récupère les identifiants de ton adresse email professionnelle, de ton hébergement ou de ton site !
Ce n’est plus seulement ta boîte mail qui est concernée…
Cela peut potentiellement mettre en danger une partie de ton activité numérique.
⚠️ Les différentes formes de phishing
📩 Phishing
La tentative d’arnaque passe par un email.
C’est probablement la forme que tu rencontreras le plus souvent dans ton activité professionnelle.
📱 Smishing
Même principe, mais par SMS.
Par exemple : faux colis, fausse banque, faux remboursement…
📞 Vishing
Ici, l’arnaque passe par un appel téléphonique.
Ton interlocuteur peut se faire passer pour ta banque, un service technique ou une entreprise connue.
🎯 Spear phishing
C’est une attaque beaucoup plus ciblée.
Le message est personnalisé pour sembler particulièrement crédible.
Et c’est justement ce qui la rend dangereuse pour les professionnels !
🔍 Le réflexe n°1 : vérifier l’expéditeur
👉 Exemple réel :
C’est probablement le réflexe le plus simple à prendre.
Avant même de lire le contenu du mail, regarde qui te l’envoie.
Pas uniquement le nom affiché.
👉 Regarde l’adresse email complète.
Un expéditeur peut très facilement afficher un nom comme :
- O2switch
- Votre banque
- Service client
- Chronopost
- Microsoft
Mais l’adresse réelle derrière ce nom peut être complètement différente…
Et c’est souvent là que l’arnaque se révèle !
🚨 Attention : une adresse qui semble professionnelle ne garantit rien…
C’est un point important !
Dans mon propre exemple, le mail que j’ai reçu ne provenait pas simplement d’une adresse Gmail suspecte.
L’adresse utilisait un nom de domaine qui pouvait sembler crédible.
Et c’est justement ce qui m’a mise en garde.
Un nom de domaine peut être :
créé spécialement pour l’arnaque ;
très proche du véritable domaine ;
ou appartenir à un compte compromis.
Donc :
« Il y a un nom de domaine, donc c’est forcément vrai » → NON.
Et inversement :
« C’est une adresse Gmail, donc c’est forcément une arnaque » → pas forcément non plus.
Ce qui compte, c’est de vérifier que l’expéditeur correspond réellement au service annoncé et de rester attentive au contexte du message.
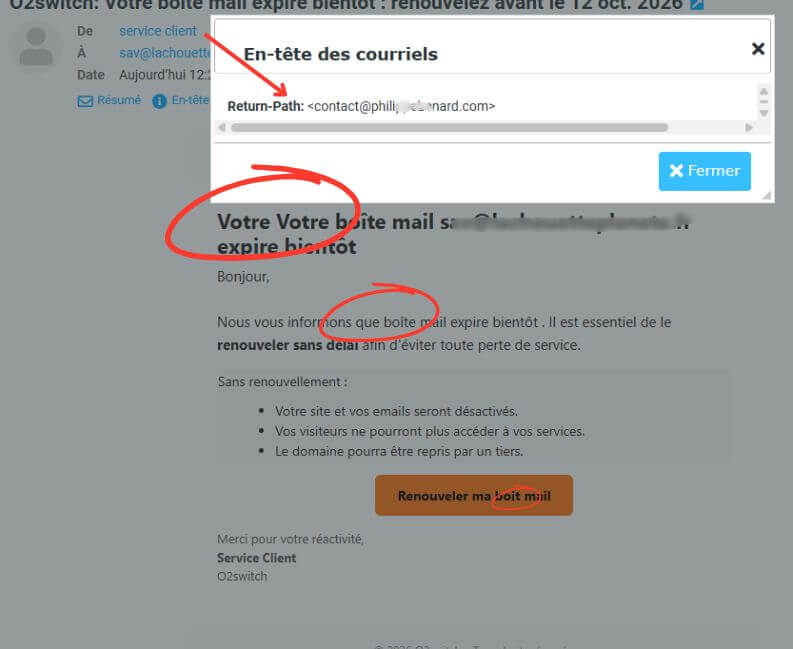
🔎 Mon exemple : le faux mail d’hébergeur
J’ai récemment reçu un mail concernant l’une de mes adresses professionnelles.
À première vue, le message pouvait sembler crédible.
Mais plusieurs éléments m’ont alertée.
🚩 Premier signal : l’adresse de l’expéditeur
Elle ne correspondait pas à l’adresse officielle attendue de mon hébergeur.
🚩 Deuxième signal : le contenu
La formulation comportait des maladresses et des fautes qui n’étaient pas cohérentes avec une communication officielle.
🚩 Troisième signal : l’urgence
Le message cherchait à me pousser à agir rapidement.
Et c’est une technique très fréquente dans les tentatives de phishing.
« Votre boîte mail va être supprimée. »
« Votre hébergement expire aujourd’hui. »
« Votre paiement a échoué. »
« Votre compte sera suspendu. »
Le principe est toujours le même :
te faire paniquer pour que tu réfléchisses moins !
⚠️ Les signes qui doivent te mettre la puce à l’oreille
Un seul indice ne suffit pas forcément à conclure qu’un email est frauduleux.
Mais plusieurs signaux réunis doivent clairement t’inciter à la prudence.
🚩 Une demande urgente
« Agissez immédiatement. »
« Votre compte sera fermé. »
« Vous devez confirmer avant ce soir. »
L’urgence est une arme classique des escrocs.
🚩 Une adresse inhabituelle
Le nom affiché semble correct mais l’adresse réelle ne correspond pas au domaine officiel.
🚩 Des fautes ou une formulation étrange
Ce n’est plus systématique aujourd’hui, notamment avec les outils d’IA, mais cela reste un indice.
🚩 Une demande inhabituelle
On te demande ton mot de passe, tes coordonnées bancaires ou de confirmer des informations sensibles.
🚩 Un lien qui paraît étrange
Le texte du lien peut sembler parfaitement normal alors que l’adresse réelle renvoie ailleurs.
🚩 Une pièce jointe inattendue
Un document que tu n’attendais pas mérite toujours une vérification avant ouverture.
🛑 La règle d’or : ne clique pas pour vérifier
C’est probablement le conseil le plus important de cet article.
Tu reçois un mail :
« Votre hébergement arrive à expiration. »
Ton premier réflexe pourrait être :
👉 cliquer sur le bouton « Renouveler ».
Ne le fais pas.
Si tu as un doute, ouvre ton navigateur et tape toi-même l’adresse du site officiel de ton hébergeur.
Connecte-toi depuis ton espace habituel.
Tu pourras vérifier directement si ton hébergement ou ton nom de domaine nécessite réellement une action.
Même chose pour ta banque, un service de paiement, une plateforme ou n’importe quel fournisseur.
Ne passe pas par le lien reçu dans le mail lorsque tu as un doute !
💡 Et si le mail semble vraiment provenir de ton hébergeur ?
C’est justement là qu’il faut être particulièrement attentive.
Ton hébergeur peut réellement t’envoyer des emails :
pour un renouvellement ;
une facture ;
une information technique ;
une modification de service ;
une alerte de sécurité.
Donc le simple fait de recevoir un mail concernant ton hébergement ne signifie absolument pas qu’il s’agit d’une arnaque.
En revanche, tu peux vérifier directement depuis ton espace client.
Et si tu travailles avec un professionnel qui gère ton site…
demande-lui !
Il vaut mieux poser une question qui semble « bête » que cliquer trop vite.
🔐 Et ton site internet dans tout ça ?
Le phishing ne concerne pas uniquement ta boîte mail.
Pour une entrepreneuse qui possède un site internet, les conséquences peuvent être beaucoup plus importantes si des identifiants sont compromis.
Imagine que tu utilises le même mot de passe pour :
ta messagerie ;
ton hébergement ;
WordPress ;
ton espace client ;
un outil de paiement.
Si ce mot de passe est récupéré, plusieurs services peuvent potentiellement être exposés.
C’est pourquoi la sécurité commence aussi par une bonne gestion de tes accès.
🔑 Quelques bonnes pratiques simples
Utilise des mots de passe différents
Évite d’utiliser le même mot de passe partout.
Si un service est compromis, les autres comptes ne doivent pas tomber avec lui.
Active la double authentification
Lorsqu’elle est disponible, la double authentification ajoute une protection supplémentaire.
Même si quelqu’un obtient ton mot de passe, il lui faudra encore franchir une seconde étape.
Fais régulièrement les mises à jour
Pour ton site WordPress notamment, les mises à jour du CMS, du thème et des extensions participent à la sécurité de ton site.
Fais des sauvegardes
Une sauvegarde récente peut être précieuse si ton site rencontre un problème.
Ne donne jamais tes identifiants par email
Un professionnel qui intervient sur ton site n’a pas besoin que tu lui envoies ton mot de passe WordPress en clair dans un email.
Lorsque c’est possible, crée plutôt un accès dédié.
🤖 Et avec l’IA, les phishing deviennent-ils encore plus crédibles ?
Oui, c’est une évolution à laquelle il faut être attentive.
Les anciennes arnaques étaient parfois faciles à repérer grâce aux fautes d’orthographe ou aux formulations maladroites.
Ce n’est plus forcément le cas.
Les outils d’IA peuvent aider à produire des messages beaucoup plus propres et crédibles.
Résultat ?
Une bonne orthographe ne suffit plus pour considérer qu’un email est fiable.
Il faut davantage s’intéresser au contexte :
👉 Est-ce que j’attendais ce message ?
👉 Est-ce que cette entreprise me contacte réellement ?
👉 L’adresse de l’expéditeur est-elle cohérente ?
👉 Pourquoi me demande-t-on cette action ?
👉 Puis-je vérifier directement depuis mon espace client ?
🛑 Tu as cliqué par erreur ? Ne panique pas
Ça peut arriver.
Si tu as cliqué sur un lien suspect, cela ne signifie pas automatiquement que ton compte est compromis.
En revanche, réagis rapidement.
Si tu as renseigné un mot de passe :
change-le immédiatement, notamment sur le service concerné et partout où tu utilisais le même mot de passe.
Si tu as communiqué des informations bancaires :
contacte rapidement ta banque pour savoir quelles mesures prendre.
Et si tu as un doute concernant ton site ou tes accès professionnels :
demande de l’aide plutôt que d’attendre.
💛 Mon conseil d’entrepreneuse à entrepreneur/se
Je sais que lorsqu’on gère seule son entreprise, on a déjà mille choses en tête…
- Le site.
- Les clients.
- Les commandes.
- Les factures.
- Les réseaux sociaux.
- Les fournisseurs.
Alors recevoir un mail disant :
« Votre hébergement va expirer aujourd’hui. »
… peut facilement provoquer un petit moment de panique.
C’est exactement le but !
Les escrocs veulent que tu agisses avant que tu aies le temps de réfléchir.
Alors prends quelques secondes.
Respire.
Vérifie.
Et surtout :
En cas de doute, ne clique pas. Vérifie d’abord.
🪶 Et si tu travailles déjà avec Chouette Impulsion ?
Si je gère déjà ton site ou si je t’ai accompagnée dans sa création, tu peux également me demander conseil lorsque tu reçois un message qui te paraît suspect concernant ton site, ton hébergement ou tes outils numériques.
Je préfère largement recevoir :
« Angélina, j’ai reçu ça, tu penses que c’est normal ? »
plutôt que :
« Angélina, j’ai cliqué… »
😉
Une question de trop ne mettra jamais ton site en danger. Un clic au mauvais endroit, potentiellement oui !
❓ FAQ - phishing et arnaques par email
Comment reconnaître un email de phishing ?
Vérifie notamment l’adresse réelle de l’expéditeur, les liens proposés, les pièces jointes, le contexte du message et les éventuelles demandes inhabituelles. Un sentiment d’urgence doit également t’inciter à la prudence.
Faut-il cliquer sur un lien pour vérifier s'il est fiable ?
Non. Si tu as un doute, rends-toi directement sur le site officiel du service concerné en tapant son adresse dans ton navigateur ou en utilisant ton espace client habituel.
Une adresse Gmail signifie-t-elle forcément qu'il s'agit d'une arnaque ?
Non. Une adresse Gmail peut être parfaitement légitime dans certains contextes. À l’inverse, une adresse utilisant un nom de domaine ne garantit pas qu’un message est authentique. Il faut examiner l’ensemble des éléments du message.
Que faire si j'ai donné mon mot de passe à un site de phishing ?
Change immédiatement le mot de passe concerné et tous les autres comptes sur lesquels tu utilisais le même mot de passe. Active également la double authentification lorsqu’elle est disponible.
Que faire si je reçois un email suspect concernant mon site ?
Ne clique pas sur le lien et ne réponds pas au message. Vérifie directement auprès de ton hébergeur ou du service concerné. Et si ton site est géré par un professionnel, tu peux également lui demander de vérifier le message.